


La transformación digital en las infraestructuras críticas ha cambiado de forma irreversible la forma en que gestionamos y defendemos las operaciones industriales. En escenarios de alta exigencia operacional —como los desarrollos en la cuenca de Vaca Muerta— la acelerada adopción de telemetría remota, sensores IIoT y conexiones cloud hacia pozos, ductos y plantas compresoras ha derribado definitivamente el mito del aislamiento total.
Hoy en día, el perímetro de seguridad ya no finaliza en el firewall corporativo; puede extenderse hasta las propias redes de control. Frente a esta convergencia inevitable entre el mundo de las Tecnologías de la Información (IT) y las Tecnologías de la Operación (OT), surge una pregunta fundamental: ¿qué tan preparados estamos para enfrentar un ataque sin detener la operación?
Durante nuestra reciente participación en el Patagonia Cybersecurity Day, Javier J. Vallejos Martínez (CEO y Co-Founder de Securetia) y Habib Gramondi (Especialista en Ciberseguridad OT) abordaron técnicamente esta problemática, analizando cómo adaptar las metodologías de Ethical Hacking para medir la resiliencia real de los sistemas sin comprometer la continuidad del negocio.
IT vs. OT: El contraste metodológico en un Pentest
Si bien las fases fundamentales de un Pentest (Reconocimiento, Enumeración, Explotación y Post-Explotación) se aplican formalmente a ambos entornos, las acciones, herramientas y límites operativos difieren drásticamente cuando pasamos de una oficina corporativa a una planta industrial.
1. Reconocimiento: Mapeo de la superficie expuesta
En IT: Se enfoca en barridos de superficie de ataque externa, descubrimiento de dominios, rangos de IP, credenciales filtradas en Dark Web y servicios expuestos en la nube (ej. M365, VPNs).
En OT: El reconocimiento trasciende lo digital. Requiere relevamiento detallado de activos (sondas, manuales de equipos), análisis de diagramas de ingeniería (P&ID), revisión de órdenes de mantenimiento e incluso visitas presenciales a campo.
2. Enumeración: Del escaneo masivo al detalle de firmware
En IT: Se emplean escaneos intensivos (como Nmap o plataformas de gestión de vulnerabilidades como Vulseek) para barrer la red e inventariar servicios y puertos abiertos (SMB, RPC, HTTP).
En OT: Los barridos agresivos están descartados. Es excluyente conocer de antemano las versiones de firmware para realizar la evaluación correspondiente. Aunque los protocolos y servicios son persistentes, cualquier solicitud mal estructurada o no contemplada puede colgar un dispositivo de control.
3. Explotación: Entornos controlados y lógica de protocolo
En IT: Consiste en el disparo de exploits de memoria, ejecución remota de código (RCE), elevación de privilegios en Active Directory y evasión de defensas (EDR).
En OT: La explotación solo se ejecuta en laboratorios o sobre gemelos digitales. Se centra en comprender y “hablar” el protocolo industrial para validar si es posible forzar una bobina o reescribir un registro. En muchos casos, las pruebas rozan las técnicas de hardware hacking.
4. Post-Explotación: ¿Aplica en la red industrial?
En IT: Extracción de credenciales (LSASS), movimiento lateral hacia áreas clave como ERP/Finanzas y exfiltración simulada de datos sensibles.
En OT: No aplica. El objetivo en la red industrial no es profundizar el movimiento dentro del proceso una vez vulnerado, sino medir el impacto directo sobre la seguridad física y la continuidad operativa.


Inteligencia Artificial en Pentesting: ¿Autonomía o Ruleta Rusa?
Con el auge de los agentes de Inteligencia Artificial en ciberseguridad, se plantea el dilema de delegar la ejecución de pruebas defensivas a algoritmos autónomos.
El problema en producción: La autonomía ciega está estrictamente prohibida. El no-determinismo intrínseco de la IA es incompatible con la tecnología ICS/OT.
El rol del pentester humano: El especialista es quien arbitra el riesgo y garantiza la continuidad operacional en todo momento.
Dónde sí aporta la IA:
En IT/Laboratorio: En entornos controlados, no productivos y con capacidad de restauración (rollback) inmediata.
En OT: Como herramienta analítica para el entendimiento profundo del proceso industrial y el modelado de casos de abuso.
Gestión de Vulnerabilidades: ¿Realmente aplican todos los CVEs en OT?
Uno de los principales errores en la seguridad industrial es trasladar directamente las métricas de criticidad de IT hacia las redes de control. Un reporte con cientos de vulnerabilidades teóricas genera parálisis o paradas de planta innecesarias.
Para priorizar eficientemente, en Securetia aplicamos un flujo de decisión basado en el impacto operacional:
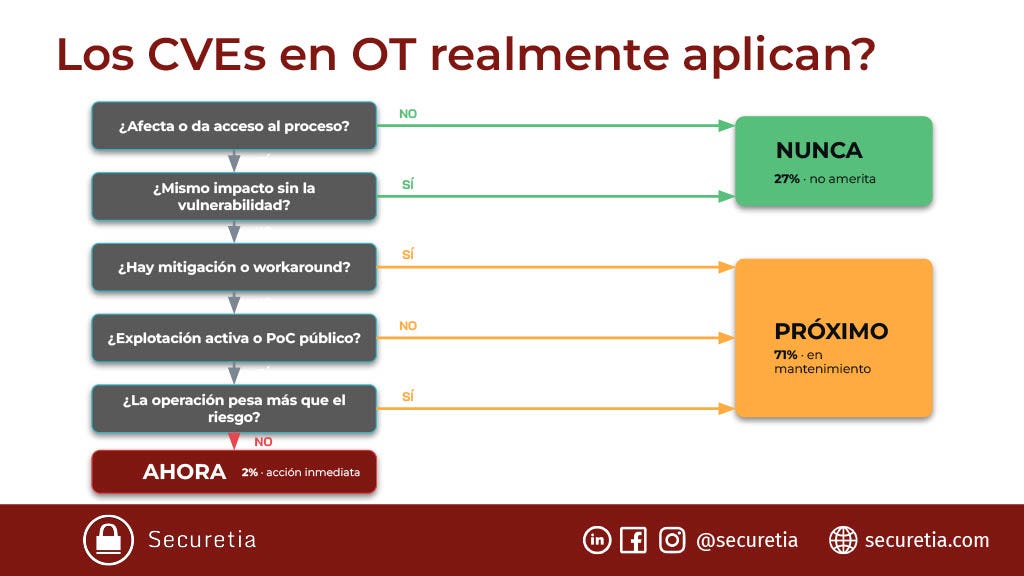
Mediante soluciones como Vulseek, nuestro modelo híbrido permite consolidar, priorizar y gestionar la superficie expuesta midiendo la criticidad real y la probabilidad de explotación.
Conclusión: El verdadero objetivo del Pentest
Tanto en redes corporativas como en entornos industriales de alta criticidad, la premisa fundamental es la misma:
“El objetivo de un pentest no es demostrar que un sistema se puede romper, sino validar qué tan preparados estamos para proteger la continuidad de la operación.”
📥 Descargá la presentación oficial de la charla
Ponemos a disposición de la comunidad técnica y directiva la presentación completa proyectada durante el Patagonia Cybersecurity Day, donde encontrarán los diagramas, flujos de decisión y metodologías expuestas por Javier J. Vallejos Martínez y Habib Gramondi.

¿Querés evaluar la resiliencia operativa y la postura de seguridad de tu infraestructura IT/OT junto a nuestros especialistas? Ponete en contacto con nosotros en securetia.com o escribinos a info@securetia.com