

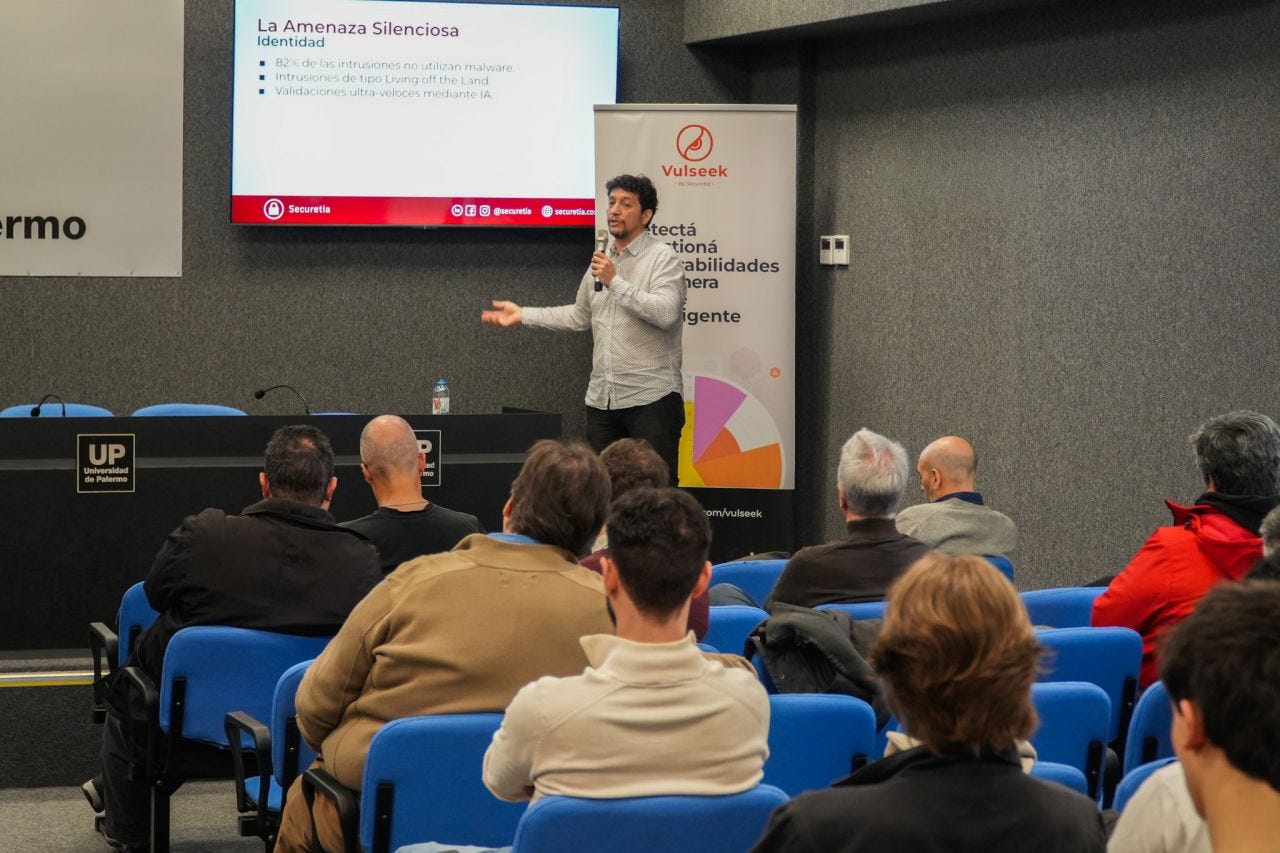
El pasado 30 de septiembre de 2026, la Universidad de Palermo fue sede de una nueva edición de h4ck3d Persistent, el espacio encuentro coorganizado entre la Facultad de Ingeniería de la UP y Securetia. En esta oportunidad, Javier Vallejos Martínez, cofundador de Securetia, lideró la charla “La Era Mythos, la fábrica de Zero Days”, abordando uno de los fenómenos más disruptivos de la ciberseguridad actual.
¿Qué cambia cuando la Inteligencia Artificial no solo ayuda a escribir código, sino que aprende a buscar, encadenar y explotar fallas desconocidas en segundos?
Del concepto a la realidad: La aceleración de las vulnerabilidades
Durante años, el descubrimiento de una vulnerabilidad Zero-Day (falla de seguridad sin parche disponible) requería semanas o meses de investigación manual por parte de expertos en ingeniería inversa y fuzzing. Era un proceso costoso, de alto esfuerzo humano y reservado para actores altamente capacitados.
Sin embargo, las recientes investigaciones en torno a modelos de vanguardia como Mythos —así como los avances de otros laboratorios de IA— confirmaron una transición inevitable: los modelos de lenguaje y agentes autónomos han aprendido a razonar sobre la seguridad del código.
Esto significa que hoy una IA puede:
Analizar repositorios y binarios masivos en cuestión de minutos.
Identificar patrones complejos de vulnerabilidad que pasan desapercibidos ante un escáner estático tradicional.
Encadenar fallas (exploit chaining): combinar pequeños bugs menores para lograr la ejecución remota de código (RCE).
Automatizar la creación del exploit: reduciendo la ventana entre el descubrimiento y la explotación a velocidad de máquina.


El verdadero reto: La asimetría del tiempo defensivo
El verdadero problema para las organizaciones no es solo que existan más vulnerabilidades, sino la destrucción del tiempo de reacción.
Tradicionalmente, los equipos de seguridad contaban con ventanas de días o semanas desde que se publicaba una falla hasta que se observaban intentos masivos de explotación en Internet. En la “Era Mythos”, esa brecha temporal desaparece. Si un atacante utiliza agentes de IA para escanear y encontrar Zero-Days en infraestructuras expuestas, la defensa manual queda completamente desfasada.
¿Cómo nos preparamos para defender la infraestructura?
En la charla de h4ck3d Persistent, remarcamos que la respuesta no puede ser apagar la innovación, sino evolucionar la postura defensiva hacia la continuidad y la automatización inteligente:
Reducción proactiva de la superficie de ataque: Si un sistema no necesita estar expuesto a Internet, no debe estarlo. El hardening de infraestructura y la segmentación estricta son la primera barrera frente al escaneo automatizado.
Escaneo y gestión continua de vulnerabilidades (Vulseek): Las auditorías anuales o semestrales son fotos viejas. Necesitamos visibilidad en tiempo real para detectar cambios en la superficie expuesta antes de que sean mapeados por agentes externos.
Penetration Testing con enfoque ofensivo moderno: Evaluar aplicaciones y sistemas pensando en cómo los atacantes utilizan IA para encadenar fallas, identificando debilidades en la lógica de negocio y configuraciones complejas.
Cultura de SecDevOps: Integrar la seguridad directamente en el pipeline de desarrollo para que el código nazca auditado antes de llegar a producción.
Pensar como hacker para defender el futuro
Como solemos reflexionar en cada edición de h4ck3d junto a la comunidad académica y profesional, la tecnología avanza para ambos lados de la trinchera. Ante una “fábrica de Zero-Days” impulsada por IA, la resiliencia de las organizaciones dependerá de su capacidad para anticipar escenificar escenarios, ganar visibilidad en tiempo real y reaccionar a velocidad operativa.
👉 ¿Querés evaluar la superficie de exposición de tu empresa y fortalecer tus defensas? Conocé más sobre nuestros servicios de Pentesting, Vulseek y Consultoría en securetia.com.
Descargá la presentación oficial de la charla
Para quienes no pudieron asistir o desean repasar en detalle los análisis, esquemas técnicos y casos expuestos durante el evento, compartimos el material presentado por Javier Vallejos Martínez en la Universidad de Palermo.
Explorá las diapositivas completas para profundizar en el funcionamiento de los nuevos modelos de IA, la aceleración en la creación de exploits y las recomendaciones de arquitectura para proteger tu infraestructura:


