

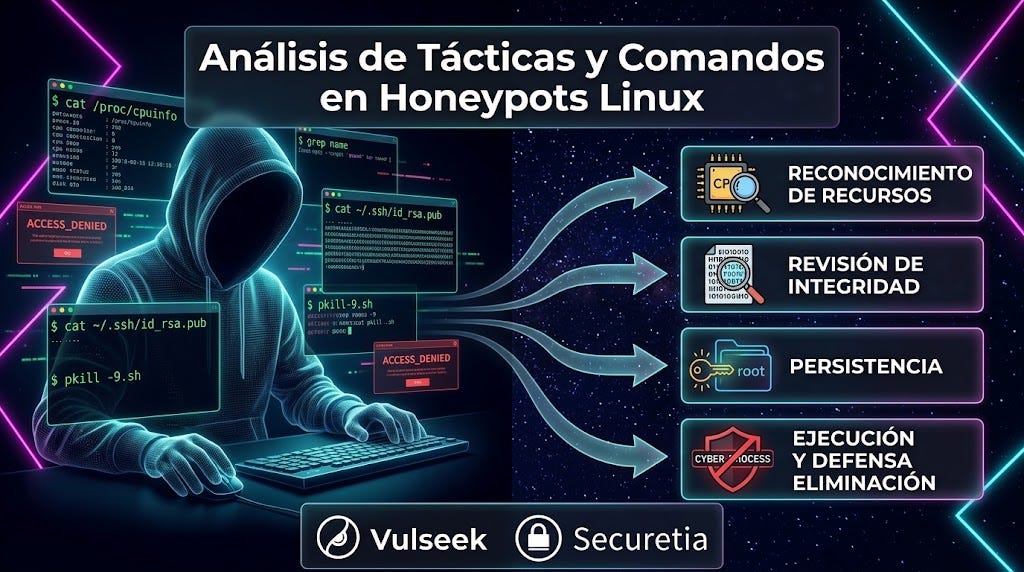
Observar el comportamiento de los cibercriminales en tiempo real nos ofrece una gran ventaja en el mundo actual. Mediante el despliegue de honeypots SSH interactivos como Cowrie, que nos permite capturar y registrar cada movimiento, comando y archivo descargado que los intrusos intentan ejecutar dentro del mismo.
Luego de implementar un honeypot con Cowrie y dejarlo público a la red analizamos las diferentes tácticas que utilizan los cibercriminales en tiempo real al ingresar en un servidor. Lo dividimos en diferentes técnicas según el objetivo:
1. Reconocimiento de Recursos
En esta etapa los cibercriminales determinan las capacidades que tiene el sistema comprometido. Buscando responder las siguientes preguntas: “¿El servidor sirve para minería, ataques masivos DDoS o almacenamiento?”.

Esto lo logran mediante la ejecución de diferentes comandos como: “cat /proc/cpuinfo | grep name”, “uname” (Sondeo de procesador y arquitectura), “free -m”, “df -h” (Evaluación de memoria y almacenamiento), entre otros.
2. Revisión de integridad
Los cibercriminales avanzados verifican el entorno que se encuentran. Analizando si se encuentran en un sandbox, servidor de monitoreo por herramientas de seguridad, entre otros.

Se suelen verificar los binarios del sistema con secuencias de “which ls”, “ls -lh $(which ls)” para inspeccionar la ruta absoluta, permisos, propietario y tamaño del ejecutable. Desde la devolución de estos deducen si se encuentran en un escenario simulado o un servidor real y que pasos a seguir a continuación.
3. Persistencia
Una vez validado el entorno, la prioridad pasa a ser el control total permanente y bloquear el acceso a los administradores legítimos.

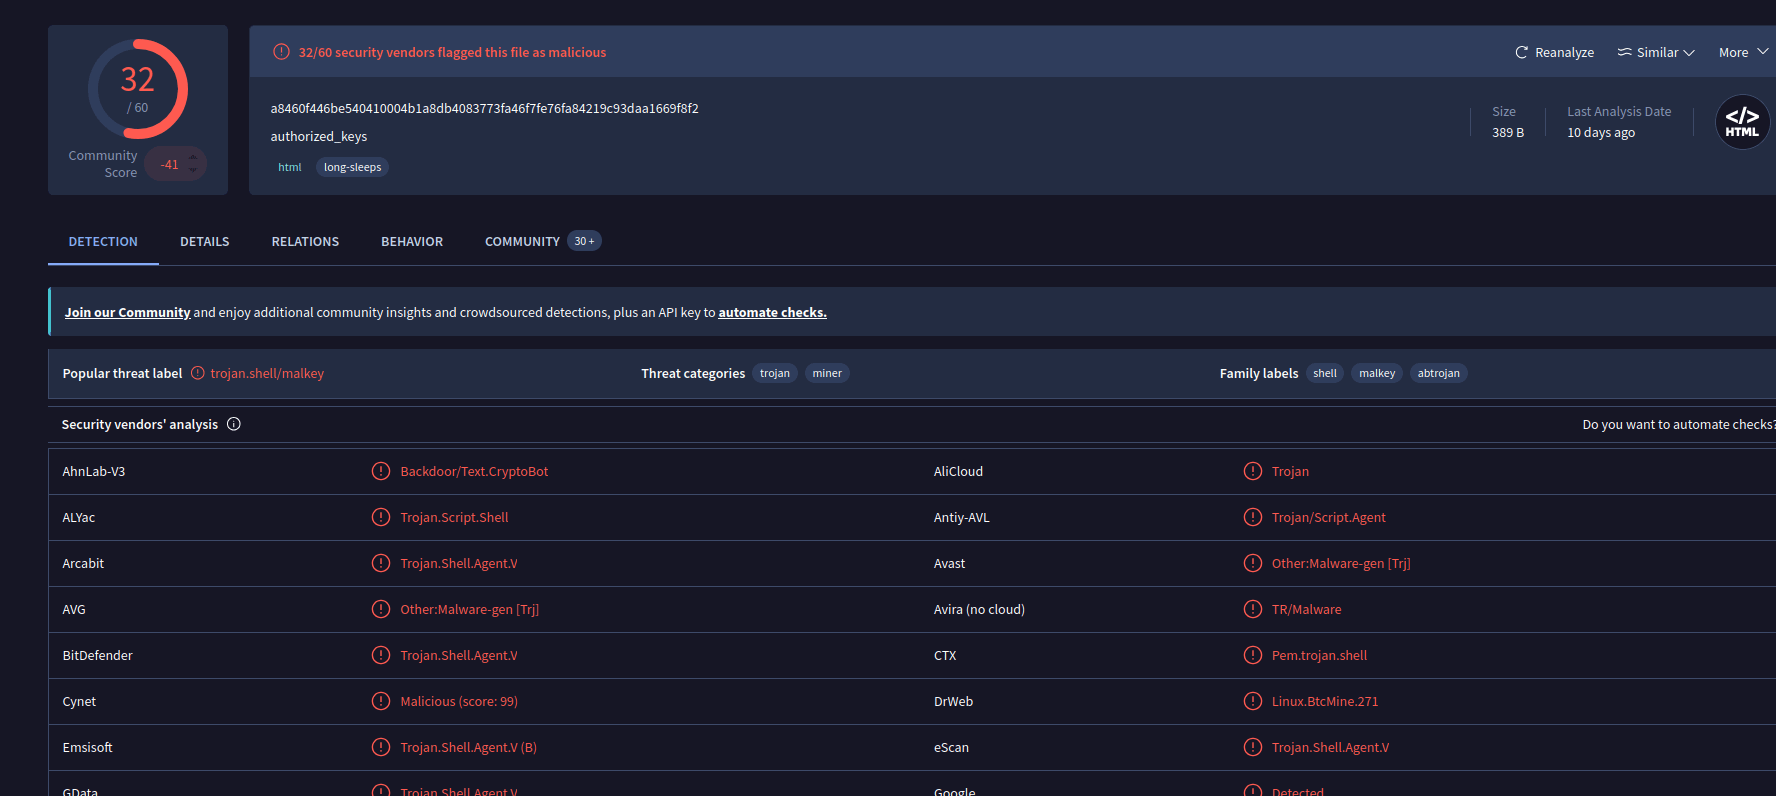
Mediante el secuestro del directorio SSH con “cd ~ && rm -rf .ssh && mkdir .ssh && echo ssh-rsa…”, al eliminar la carpeta original de .ssh y recrearla con sus propias credenciales se asegura de conseguir su objetivo. Otros comportamientos normales son inyectar claves directamente en authorized_keys (/root/.ssh/authorized_keys) para obtener accesos de respaldo o forzar el cambio de contraseñas con “echo root:contraseña_nueva | chpasswd | bash” logrando el control del usuario root.
4. Ejecutables
Una vez el atacante logra los pasos anteriores se procede a la fase donde se busca eliminar a la “competencia”, es decir, busca sacar al resto de cibercriminales que hayan logrado infectar este servidor mediante “rm -rf /tmp/secure.sh; pkill -9 auth.sh; echo > /etc/hosts.deny” eliminando scripts y procesos de otros atacantes. Preparando el camino para la transferencia cifrada de binarios maliciosos con “scp”, alojandose directamente en “/bin” bajo nombres aleatorios camuflándose con los ejecutables legítimos del sistema operativos dificultando su detección.
Conclusión:
El análisis detallado de comandos encontrados en tiempo real en sensores como Cowrie nos demuestra que las intrusiones actuales siguen un flujo de trabajo altamente estructurado y automatizado. Permite a los equipos de soc y de seguridad diseñar y trabajar con reglas de detección basadas en los ataques reales, mejorando la prevención y la infraestructura contra cibercriminales.